Die rasante Entwicklung von Künstlicher Intelligenz (KI) hat in den letzten Jahren zu einem tiefgreifenden Wandel in Wirtschaft und Gesellschaft geführt. Unternehmen setzen zunehmend KI-Systeme ein, um Prozesse zu automatisieren, Entscheidungen zu optimieren und Wettbewerbsvorteile zu erzielen. Gleichzeitig entstehen jedoch neue rechtliche, ethische und organisatorische Herausforderungen. Vor diesem Hintergrund hat die Europäische Union mit dem sogenannten AI Act erstmals einen umfassenden Rechtsrahmen für den Einsatz von KI geschaffen.
KI-Management im Unternehmen
Ulrich Herfurth, Rechtsanwalt in Hannover und Brüssel
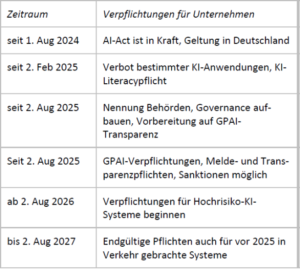
Der EU-AI-Act ist am 1. August 2024 in Kraft getreten und gilt als weltweit eines der ambitioniertesten Regulierungsprojekte im Bereich der Künstlichen Intelligenz. Erste verbindliche Vorschriften traten bereits am 2. Februar 2025 in Kraft. Zu diesen frühen Regelungen gehören insbesondere das Verbot bestimmter besonders riskanter KI-Anwendungen, etwa Systeme zur biometrischen Kategorisierung sensibler Merkmale oder zur sozialen Bewertung von Personen. Darüber hinaus wurde eine Verpflichtung zur sogenannten „KI-Literacy“ eingeführt, also zur Sensibilisierung und Schulung von Mitarbeitenden im Umgang mit KI-Systemen.
Seit dem 2. August 2025 sind weitere zentrale Anforderungen hinzugekommen. Dazu zählen Governance-Regeln, die Einführung sogenannter „Notified Bodies“ (benannte Stellen), umfassende Transparenz- und Dokumentationspflichten sowie spezielle Regelungen für sogenannte General Purpose AI (GPAI). Auch Vertraulichkeits- und Sanktionsbestimmungen wurden konkretisiert.
Die vollständige Anwendung des AI Acts erfolgt schrittweise bis zum 2. August 2026, wobei für bestimmte Systeme Übergangsfristen bis 2027 vorgesehen sind. Da es sich um eine EU-Verordnung handelt, gilt sie unmittelbar in allen Mitgliedstaaten, also auch in Deutschland, ohne dass eine nationale Umsetzung erforderlich ist. Dennoch wurden nationale Behörden, wie etwa die Bundesnetzagentur, als zuständige Stellen benannt. Diese hat bereits ein „AI Service Desk“ eingerichtet, um Unternehmen bei Fragen und der Umsetzung zu unterstützen.
Für Unternehmen bedeutet dies, dass sie sich frühzeitig mit den Anforderungen auseinandersetzen müssen. Neben rechtlichen Aspekten spielen auch organisatorische und technische Fragen eine zentrale Rolle. Insbesondere müssen Unternehmen ihre bestehenden KI-Systeme analysieren, Risiken bewerten und geeignete Governance-Strukturen etablieren.
Pflichten & Haftung
Mit dem Inkrafttreten des AI Acts entstehen für Unternehmen umfangreiche Pflichten. Eine der wichtigsten Aufgaben besteht darin, ein vollständiges KI-Inventar zu erstellen und alle eingesetzten Systeme zu kategorisieren. Dabei muss geprüft werden, ob es sich um verbotene Praktiken, General-Purpose-AI-Systeme oder Hochrisiko-Anwendungen handelt. Verbotene Systeme müssen unverzüglich eingestellt werden, während für Hochrisiko-Systeme künftig besonders strenge Anforderungen gelten.
Ein weiterer zentraler Aspekt ist die Verpflichtung zur KI-Literacy. Unternehmen sind seit Februar 2025 dazu verpflichtet, ihre Mitarbeitenden im Umgang mit KI zu schulen. Diese Schulungen sollen nicht nur technisches Wissen vermitteln, sondern auch ein Bewusstsein für Risiken wie Bias, Datenschutzprobleme oder mangelnde Transparenz schaffen. Dies ist besonders wichtig, da Fehlanwendungen von KI-Systemen erhebliche rechtliche und wirtschaftliche Folgen haben können.
Auch die Anforderungen an Transparenz und Dokumentation sind deutlich gestiegen. Insbesondere Anbieter von General-Purpose-AI-Modellen müssen detaillierte Informationen über ihre Systeme bereitstellen, einschließlich technischer Dokumentationen und Angaben zu Trainingsdaten. Dies dient dazu, die Nachvollziehbarkeit und Vertrauenswürdigkeit von KI-Systemen zu erhöhen. Ergänzend wurde ein freiwilliger „Code of Practice“ eingeführt, der Unternehmen Orientierung bietet.
Darüber hinaus müssen Unternehmen geeignete Governance-Strukturen etablieren. Dazu gehören klare Zuständigkeiten, Prozesse zur Einhaltung von Meldepflichten sowie eine enge Zusammenarbeit mit Behörden. Auch interne Kontrollmechanismen und Risikomanagementsysteme sind erforderlich, insbesondere für Hochrisiko-Anwendungen.
Die Einhaltung dieser Vorschriften ist nicht nur eine Frage der Compliance, sondern auch der Haftung. Verstöße gegen den AI Act können mit erheblichen Geldbußen geahndet werden – bis zu 35 Millionen Euro oder 7 % des weltweiten Jahresumsatzes. Dies zeigt, dass Unternehmen die neuen Regelungen ernst nehmen und systematisch umsetzen müssen.
Maßnahmen
Um den Anforderungen des AI Acts gerecht zu werden, sollten Unternehmen gezielte Maßnahmen ergreifen. Die Präsentation hebt drei zentrale Handlungsfelder hervor: Checkup, Training und Governance. Diese bilden gemeinsam die Grundlage für ein effektives KI-Management im Unternehmen.
Diese drei Bereiche greifen ineinander und sollten nicht isoliert betrachtet werden. Während der Checkup eine Bestandsaufnahme und Risikobewertung ermöglicht, sorgt das Training für die notwendige Kompetenz im Unternehmen. Die Governance wiederum stellt sicher, dass klare Strukturen und Prozesse etabliert werden, um die Einhaltung der Vorschriften dauerhaft zu gewährleisten.
Checkup
Der erste Schritt besteht in der Erstellung eines umfassenden KI-Inventars. Ziel ist es, einen vollständigen Überblick über alle im Unternehmen eingesetzten oder entwickelten KI-Systeme zu erhalten. Dabei sollten nicht nur interne Entwicklungen, sondern auch externe Tools berücksichtigt werden.
Im Rahmen dieses Checkups erfolgt eine systematische Erhebung aller relevanten Systeme unter Einbezug verschiedener Fachbereiche wie IT, Data Science, HR oder Vertrieb. Anschließend werden die Systeme gemäß den Vorgaben des AI Acts kategorisiert. Besonders wichtig ist dabei die Identifikation von Hochrisiko-Anwendungen, die beispielsweise in Bereichen wie Personalrekrutierung oder kritischer Infrastruktur eingesetzt werden.
Ein weiterer wichtiger Bestandteil ist die Erfassung von Metadaten, etwa zu Herstellern, Versionen, Einsatzbereichen oder Trainingsdaten. Diese Informationen sind entscheidend für die spätere Bewertung und Dokumentation.
Darauf aufbauend erfolgt eine erste Risikobewertung. Dabei werden insbesondere Transparenz-, Bias- und Sicherheitsrisiken analysiert. Systeme mit erhöhtem Risiko müssen künftig einer detaillierten Konformitätsbewertung unterzogen werden.
Das Ergebnis dieses Prozesses ist ein zentrales KI-Inventar, das als „lebendes Dokument“ kontinuierlich aktualisiert wird. Es bildet die Grundlage für alle weiteren Maßnahmen im KI-Management.
Schulungskonzeption („KI-Literacy“)
Ein weiterer zentraler Baustein ist die Schulung der Mitarbeitenden. Ziel ist es, ein grundlegendes Verständnis für KI sowie deren Chancen und Risiken zu vermitteln. Dabei sollten die Schulungen auf die unterschiedlichen Rollen im Unternehmen zugeschnitten sein. Entwickler benötigen beispielsweise tiefgehendes technisches Wissen, während Führungskräfte eher strategische und rechtliche Aspekte verstehen müssen.
Die Inhalte der Schulungen umfassen sowohl grundlegende Kenntnisse über KI und den AI Act als auch praktische Handlungsleitlinien. Besonders wichtig ist die Sensibilisierung für ethische Fragestellungen, etwa im Umgang mit Bias oder personenbezogenen Daten.
Auch die Wahl geeigneter Formate spielt eine wichtige Rolle. E-Learning-Angebote eignen sich für die Vermittlung von Grundlagen, während Workshops und Präsenzveranstaltungen insbesondere für Schlüsselrollen sinnvoll sind. Regelmäßige Auffrischungen stellen sicher, dass das Wissen aktuell bleibt.
Ein weiterer wichtiger Aspekt ist die Nachweisbarkeit der Schulungen. Unternehmen sollten dokumentieren, welche Mitarbeitenden an welchen Trainings teilgenommen haben. Dies ist insbesondere im Hinblick auf mögliche Audits von Bedeutung.
Das Ergebnis ist ein strukturierter Trainingsplan, der sowohl die Durchführung als auch die Evaluation der Schulungsmaßnahmen umfasst.
Governance-Struktur
Neben der Bestandsaufnahme und Schulung ist der Aufbau einer geeigneten Governance-Struktur entscheidend. Ziel ist es, klare Verantwortlichkeiten und Prozesse zu schaffen.
Ein wichtiger Schritt ist die Festlegung von Rollen und Zuständigkeiten. Dazu gehört beispielsweise die Benennung eines AI Compliance Officers, der als Schnittstelle zwischen Technik, Recht und Geschäftsführung fungiert. Ergänzend kann ein interdisziplinäres Gremium, etwa ein AI Risk Committee, eingerichtet werden.
Darüber hinaus müssen geeignete Prozesse etabliert werden. Neue KI-Systeme sollten beispielsweise erst nach einer vorherigen Compliance-Prüfung eingeführt werden. Auch interne Meldestellen für Risiken oder Vorfälle sind sinnvoll.
Ein weiterer wichtiger Aspekt ist die Kommunikation mit Behörden. Unternehmen müssen sicherstellen, dass sie ihre Meldepflichten erfüllen und im Bedarfsfall schnell reagieren können. Dazu gehört auch die Vorbereitung entsprechender Dokumente und Berichte.
Schließlich ist eine kontinuierliche Überwachung erforderlich. Dies umfasst regelmäßige Audits sowie Monitoring-Systeme, die Veränderungen an KI-Systemen erfassen und bewerten.
Das Ergebnis dieser Maßnahmen ist ein umfassendes AI-Governance-Handbuch, das in bestehende Compliance- und Risikomanagementsysteme integriert wird.
Fazit
Zusammenfassend lässt sich festhalten, dass der EU-AI-Act Unternehmen vor neue, komplexe Herausforderungen stellt. Gleichzeitig bietet er jedoch auch die Chance, den Einsatz von KI systematisch und verantwortungsvoll zu gestalten.
Die drei zentralen Handlungsfelder – KI-Inventar, Schulung und Governance – bilden eine solide Grundlage für die Umsetzung der Anforderungen. Unternehmen, die frühzeitig entsprechende Strukturen aufbauen, sind nicht nur rechtlich besser abgesichert, sondern können auch das Vertrauen von Kunden und Partnern stärken.
Langfristig wird sich zeigen, dass ein professionelles KI-Management nicht nur eine regulatorische Pflicht ist, sondern ein entscheidender Erfolgsfaktor im digitalen Zeitalter. Unternehmen, die KI verantwortungsvoll einsetzen, können Innovationen vorantreiben und gleichzeitig Risiken minimieren. Damit wird KI-Management zu einem zentralen Bestandteil moderner Unternehmensführung.
+ + +
IMPRESSUM
HERAUSGEBER
herfurth.partner
Herfurth & Partner Rechtsanwaltsgesellschaft mbH
Luisenstr. 5, D-30159 Hannover
Fon 0511-307 56-0 Fax 0511-307 56-10
Mail info@herfurth.de, Web www.herfurth.de
Hannover . Göttingen . Brüssel
Member of the ALLIURIS GROUP, Brussels
REDAKTION
Leitung: Ulrich Herfurth, Rechtsanwalt, zugelassen in Hannover
und Brüssel (verantw.), Antonia Herfurth, Rechtsanwältin, LL.M.
(Göttingen)
Mitarbeit: Angelika Herfurth, Rechtsanwältin, FA Familienrecht;
Sibyll Hollunder-Reese, M.B.L. (HSG), Rechtsanwältin; Dipl.-Kfm.
Günter Stuff; Xiaomei Zhang, Juristin (China), Mag. iur. (D); Thomas
Gabriel, Rechtsanwalt; JUDr. Yvona Rampáková, Juristin (CR); Dr.
Jona Aravind Dohrmann, Rechtsanwalt; Prof. Dr. jur. Christiane
Trüe LL.M. (East Anglia); Konstantin Kuhle, Rechtsanwalt; Sara
Nesler, Mag. iur. (Torino), LL.M. (Münster), Dr. jur Amelia Kuschel,
LL.M. (Pittsburgh); Dr. jur. Dr. rer. pol. Karoline H. Köhler, Rechtsanwältin
KORRESPONDENTEN
alliuris
u.a. Amsterdam, Athen, Brüssel, Budapest, Helsinki, Istanbul,
Kopenhagen, Lissabon, London, Luxemburg, Mailand, Madrid,
Moskau, Paris, Stockholm, Warschau, Wien, Zug, New York,
Toronto, Mexico City, Sao Paulo, Buenos Aires, New Delhi, Peking, Tokio.
VERLAG
CASTON GmbH, Law & Business Information
Luisenstr. 5, D-30159 Hannover,
Fon 0511-307 56-50 Fax 0511-307 56-60
Mail info@caston.info; Web www.caston.info
LEGAL
Alle Angaben erfolgen nach bestem Wissen; Diese Publikation
stellt keine Rechtsberatung dar. Die Haftung für fehlerhafte Inhalte ist ausgeschlossen. Wiedergabe, auch auszugsweise, nur mit
Genehmigung der Herausgeber.